Wearables en privacy: worden je gezondheidsdata verkocht?

Kort samengevat
- Slimme sensoren verzamelen continu intieme gegevens zoals je hartslag, slaapgedrag, gps-locatie en menstruatiecyclus.
- Binnen de Europese Unie beschermt de strenge AVG-wetgeving medische en biometrische gegevens als bijzondere persoonsgegevens.
- Grote wearablemerken verkopen je identificeerbare data zelden direct, maar delen wel geaggregeerde of gecodeerde datasets.
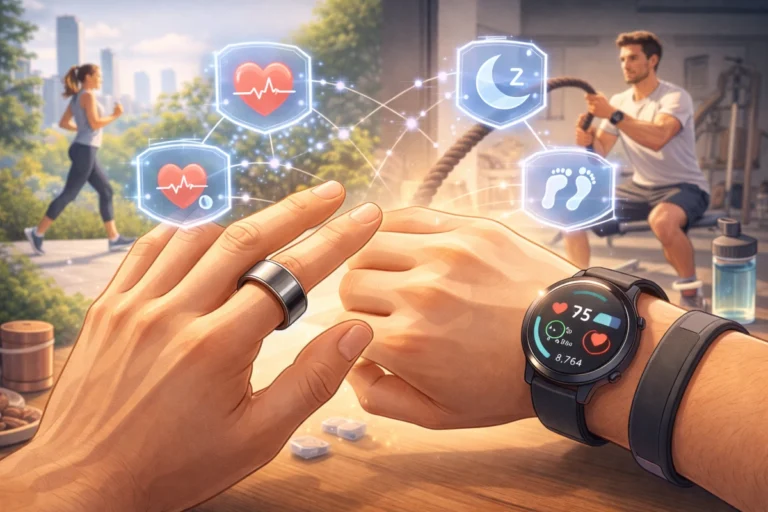
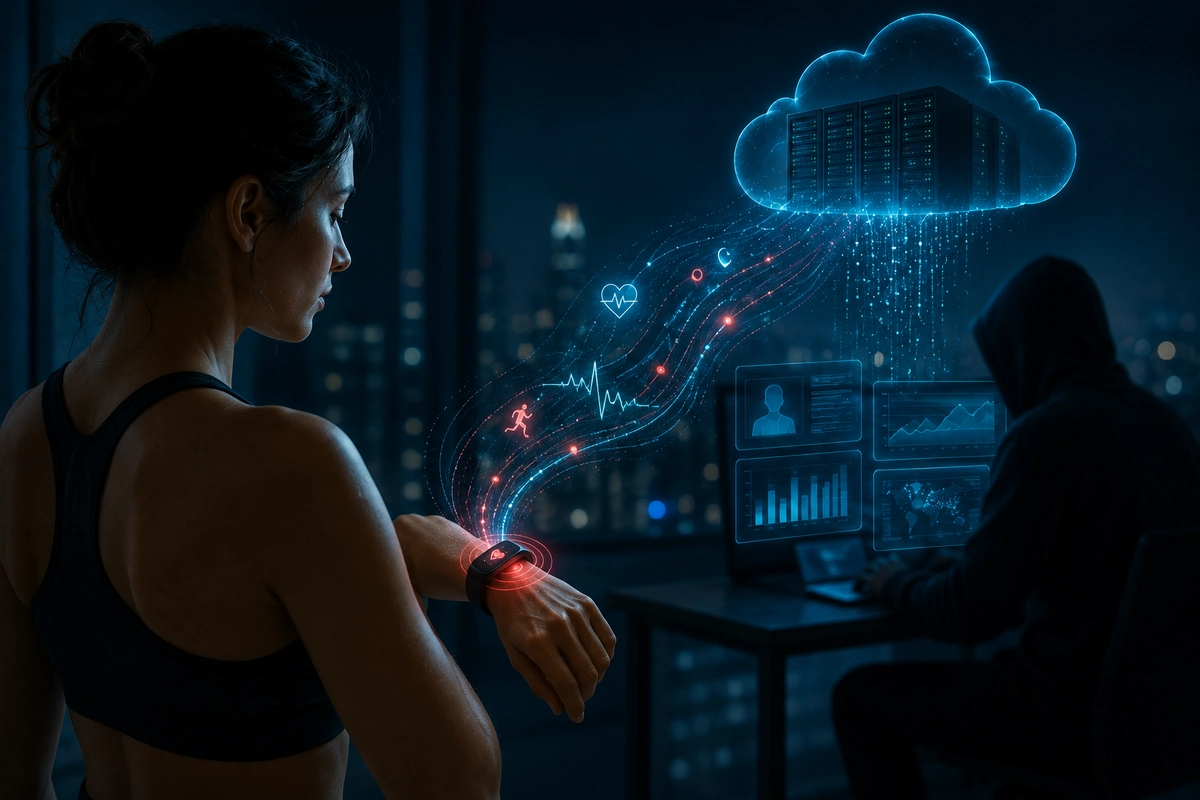
Een smartwatch die je slaap bijhoudt, een ring die je hartslagvariatie meet of een sporthorloge dat je route opslaat: wearables verzamelen ongemerkt een flinke hoeveelheid persoonlijke informatie.
Dat is ook precies waarom ze zo handig zijn. Je ziet patronen, krijgt inzicht in je herstel en merkt misschien eerder dat je nachten onrustiger zijn dan je dacht.
De voordelen van deze consumentenelektronica zijn inmiddels overduidelijk voor miljoenen gebruikers.
Maar, en dit is erg belangrijk: tegelijk roept die dataverzameling een terechte vraag op over wearables en privacy dataverkoop.
- Wat gebeurt er eigenlijk met al die gezondheidsdata?
- Worden je gegevens verkocht, gedeeld met adverteerders of gebruikt voor iets waar je nooit bewust ja tegen hebt gezegd?
Het antwoord is niet simpelweg ja of nee. In Europa zijn gezondheidsgegevens extra beschermd, maar dat betekent niet dat je zonder nadenken elke wearable-app kunt gebruiken.
De privacyvoorwaarden, instellingen en het verdienmodel van de aanbieder maken een groot verschil.
Persoonlijk kan ik de Qlupod aanraden, een Zwitsers 6-in-1 meetapparaatje in een handig pocket-formaat. Je moet niets dragen, en je privacy wordt er veel sterker gewaarborgd!
Welke gezondheidsdata verzamelt een wearable?
Een wearable lijkt op het eerste gezicht vooral een handig meetapparaat. In werkelijkheid vormt het apparaat samen met de bijbehorende app een klein dataplatform.
De sensor op je pols of vinger verzamelt metingen, waarna de app die gegevens verwerkt, opslaat en omzet in grafieken.
Afhankelijk van het apparaat kan het gaan om stappen, trainingen, hartslag, hartslagvariatie, slaapduur, ademhalingsfrequentie, huidtemperatuur en zuurstofsaturatie.
Sommige wearables registreren ook stressinschattingen, menstruatiecycli, gewicht of herstelgegevens.
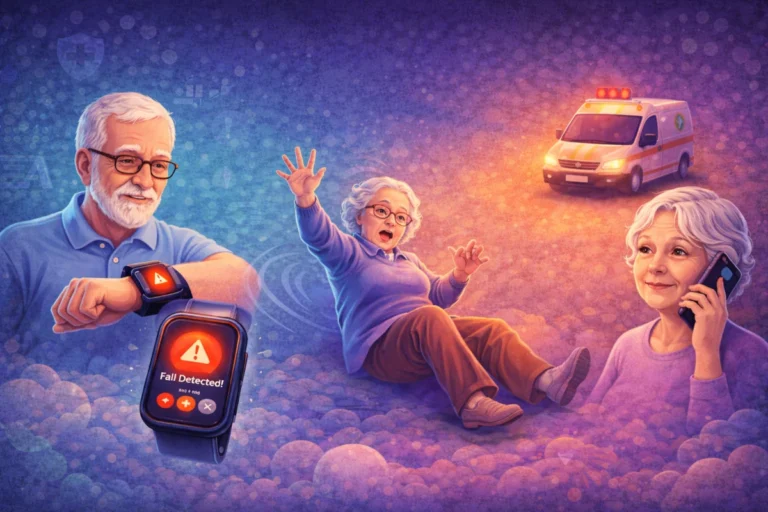
Voor specifieke doelgroepen zijn er geavanceerdere opties, zoals een smartwatch met valdetectie voor ouderen.
Daar komt vaak contextinformatie bij. Denk aan je leeftijd, lengte, gewicht, apparaat-ID, telefooninstellingen en soms je locatie.
Een sporthorloge met gps kan bijvoorbeeld nauwkeurig vastleggen waar en wanneer je hebt gelopen, gefietst of gewandeld.
Losse gegevens lijken misschien onschuldig. Samen kunnen ze echter een behoorlijk gedetailleerd beeld geven van je dagelijkse ritme, conditie en leefstijl.
Juist daarom is het verstandig om gezondheidsdata niet te zien als gewone app-data, zoals een voorkeur voor een afspeellijst.
Worden mijn gezondheidsgegevens verkocht?
De term ‘verkopen’ zorgt vaak voor verwarring bij consumenten. Veel bekende wearablemerken stellen in hun privacybeleid dat zij persoonlijke gegevens niet verkopen in de traditionele betekenis.
Jouw naam, e-mailadres en gezondheidsmetingen worden dan niet simpelweg als bestandje aan een adverteerder overgedragen.
De vraag worden mijn gezondheidsgegevens verkocht wordt door fabrikanten dan ook resoluut met ‘nee’ beantwoord.
Maar, en dit moet je echt goed begrijpen! Dat betekent alleen niet automatisch dat gegevens nooit met andere partijen worden gedeeld.
Een aanbieder kan bijvoorbeeld externe partijen inzetten voor cloudopslag, klantenservice, analyse, betalingen, beveiliging of technische ondersteuning. Zulke partijen verwerken gegevens dan namens de aanbieder.
Dat gebeuert echt vaak – naar mijn ervaring is het zelfs meer regel dan uitzondering.
Daarnaast kunnen bedrijven gegevens gebruiken om hun diensten te verbeteren, fouten op te sporen, nieuwe functies te ontwikkelen of trends te analyseren.
Dat kan gebeuren met gegevens die zijn samengevoegd, gepseudonimiseerd of geanonimiseerd.
Het onderscheid is belangrijk. Bij gepseudonimiseerde data zijn directe kenmerken, zoals je naam, vervangen door een code.
De gegevens kunnen nog steeds aan een persoon gekoppeld worden als de sleutel beschikbaar is. Bij anonieme data hoort die koppeling niet meer mogelijk te zijn.
In de praktijk is dat verschil niet altijd makkelijk te beoordelen als gebruiker. Een privacyverklaring kan juridisch correct zijn en toch lastig leesbaar.
Daarom is het slim om niet alleen te zoeken naar het woord ‘verkopen’, maar ook naar termen als delen, partners, dienstverleners, analyse, onderzoek en gepersonaliseerde advertenties.
De AVG biedt bescherming, maar geen automatische rust
In Nederland, België en de rest van de Europese Unie geldt de Algemene verordening gegevensbescherming. Voor de exacte juridische kaders kun je het wettelijke kader raadplegen. Gezondheidsgegevens vallen daarbij onder bijzondere persoonsgegevens.
Voor het verwerken daarvan gelden strengere regels dan voor gewone persoonsgegevens. Dit wettelijke schild bepaalt in grote mate hoe beschermen wearables je privacy in de praktijk, althans op papier.
Een bedrijf moet een geldige juridische grondslag hebben om gegevens te verwerken.
Bij veel consumentenapps is toestemming een belangrijke basis, zeker wanneer het om gevoelige gezondheidsinformatie gaat.
Die toestemming moet vrij, specifiek, geïnformeerd en ondubbelzinnig zijn.
Je belangrijkste rechten onder de AVG
- Recht op inzage: Je mag te allen tijde opvragen welke biometrische en profieldata een fabrikant van jou heeft opgeslagen.
- Recht op dataportabiliteit: Je kunt je verzamelde fitness- en gezondheidsgeschiedenis exporteren om over te dragen naar een ander platform.
- Recht om vergeten te worden: Je kunt eisen dat de fabrikant al jouw historische cloudgegevens permanent van hun servers verwijdert.
Je hoort dus te kunnen begrijpen waarvoor je toestemming geeft. Een vaag vinkje met een lange privacyverklaring is niet het ideaalbeeld.
Als een app extra gegevens wil gebruiken voor een ander doel dan de kernfunctie, moet dat doel duidelijk worden uitgelegd.
Waarom locatiegegevens extra gevoelig zijn
Bij wearables denken veel mensen vooral aan hartslag en slaap.
Locatiegegevens verdienen minstens zoveel aandacht – ik vind zelfs dat ze veel, veel belangrijker zijn. Een gps-route kan immers laten zien waar je woont, werkt, sport of regelmatig komt.
Als je elke ochtend dezelfde wandelroute loopt of een hardlooprondje vanuit huis start, ontstaat er na verloop van tijd een herkenbaar patroon.
Dat maakt locatie-informatie gevoelig, ook wanneer je geen medische gegevens invoert. Dit is een belangrijk aspect van de algehele dataveiligheid van smartwatches.
Sommige apps hebben locatie nodig om een training nauwkeurig te registreren. Dat is logisch.
Maar controleer wel of je locatie altijd wordt gedeeld, alleen tijdens gebruik of ook op de achtergrond. Die drie instellingen verschillen behoorlijk van elkaar.
Zo bescherm je je gezondheidsdata beter
- De eerste stap is verrassend simpel: gebruik alleen functies die je echt wilt gebruiken. Schakel bijvoorbeeld gps uit als je het niet nodig hebt, of geef een app geen toegang tot contacten wanneer daar geen duidelijke reden voor is.
- Kies waar mogelijk voor een sterk, uniek wachtwoord en zet tweestapsverificatie aan als de aanbieder die optie biedt. Een account met gezondheidsdata verdient minstens dezelfde beveiliging als je e-mailaccount of je accounts voor de online psycholoog via app
- Controleer de privacyinstellingen direct na installatie. Veel apps hebben standaardinstellingen die vooral gericht zijn op gebruiksgemak. Dat is begrijpelijk, maar jouw voorkeur kan anders liggen.
- Denk ook aan delen binnen de app. Zet je profiel op privé als je niet wilt dat anderen je activiteiten kunnen bekijken. Controleer wie je trainingen, routes of gezondheidsstatistieken kan zien.
- Lees ten slotte niet per se elke privacyverklaring van begin tot eind. Dat is voor de meeste mensen geen realistische hobby. Zoek liever gericht naar de onderdelen die ertoe doen: welke gegevens worden verzameld, waarom gebeurt dat, met wie worden ze gedeeld, hoe lang blijven ze bewaard en hoe kun je ze verwijderen?
Conclusie: niet automatisch verkocht, wel altijd de moeite waard om te controleren
Samengevat: worden je gezondheidsdata van wearables verkocht? Bij grote aanbieders is het antwoord meestal niet in de simpele, traditionele betekenis van directe verkoop van jouw identificeerbare gegevens.
Dat is de theorie, maar data kunnen wel worden verwerkt, gedeeld met dienstverleners, gebruikt voor analyses of opgenomen in samengevoegde datasets.
Dus ja, jouw data is niet zo privé als je misschien denkt.
Daarom is het verstandig om verder te kijken dan één geruststellende zin in een privacybeleid. Je wearable kan waardevolle inzichten geven over beweging, slaap en herstel.
Dat voordeel blijft overeind wanneer je bewust omgaat met de gegevens die daarbij horen.
Kies een aanbieder die helder communiceert, beperk onnodige toestemmingen en controleer af en toe je gekoppelde apps. Dan houd je niet alleen je stappen en slaap bij, maar ook zelf de regie over je digitale gezondheid.
Persoonlijk kan ik de Qlupod aanraden, een Zwitsers 6-in-1 meetapparaatje in een handig pocket-formaat. Je moet niets dragen, en je privacy wordt er veel sterker gewaarborgd!